La IA detecta tres fallos en Bitcoin: por qué la caída de un nodo no derriba la red
Toni P. ·
La IA detectó tres fallos en Bitcoin Core: por qué un nodo caído no derriba la red
Información contrastada a 30 de octubre de 2026.
Los titulares de estos días hablan de una inteligencia artificial capaz de «tumbar nodos de Bitcoin». Los fallos existen y merecen atención. Pero de ahí no se desprende que alguien pueda controlar Bitcoin o llevarse tus monedas.
El 28 de octubre, el proyecto Bitcoin Core publicó tres vulnerabilidades: dos de gravedad media y una baja. Bitcoin Core es un programa utilizado para participar en la red y comprobar sus operaciones. Los hallazgos proceden de Project Loupe, una herramienta de análisis con IA impulsada por Elias Rohrer, de Spiral. Gregory Sanders los verificó antes de trasladarlos al equipo de seguridad. La IA ayudó a revisar el código; las personas validaron los problemas.
Las correcciones se incorporaron el 26 de octubre y llegaron a los usuarios los días 27 y 28, en las versiones 29.5, 30.4, 31.2 y 32.1. Sus primeros reportes se remontan a julio, septiembre y octubre.
El primer fallo permite a un ordenador malicioso conectado a un nodo enviarle datos de una forma que esquiva sus límites de memoria. Al llenarla, puede cerrar el programa. Afecta a Windows, macOS y BSD; Linux no está afectado por este fallo concreto. Es parecido a desbordar la bandeja de entrada de una oficina hasta impedirle trabajar.
El segundo también puede agotar la memoria, pero lentamente. Un atacante finge utilizar una modalidad antigua de comunicación para evitar que el nodo lo desconecte. Mientras tanto, se acumulan mensajes pendientes. Es un problema de funcionamiento del programa, sin que el aviso describa un robo de claves.
El tercero afecta a archivos que un nodo necesita cuando se sustituyen unos bloques recientes por otros. En condiciones extremas puede detener el nodo e incluso, teóricamente, alterar su registro local de monedas. Su explotación se considera impracticable en sistemas de 64 bits: exige producir miles de bloques especiales, los paquetes de operaciones añadidos al historial. Eso no equivale a cambiar los saldos de toda la red. Los equipos de 32 bits y los discos con un formato antiguo llamado FAT32 siguen expuestos.
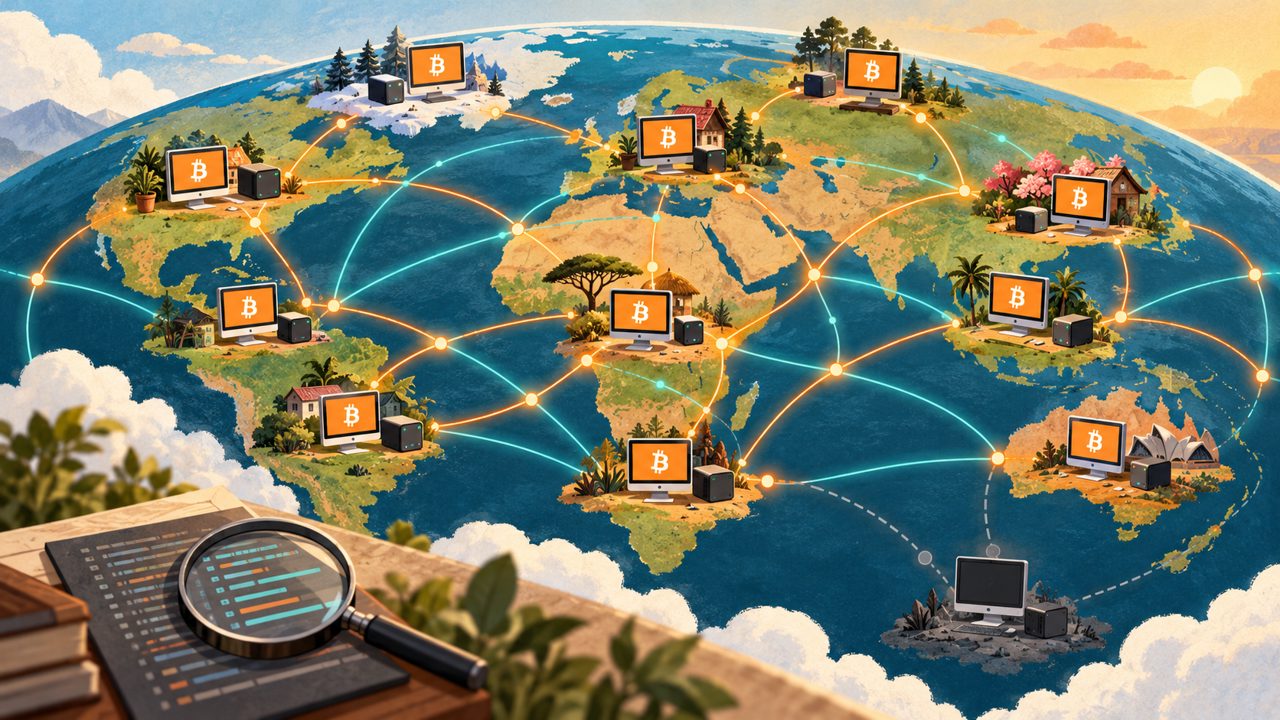
Para entender por qué esto no equivale a derribar Bitcoin, imagina un libro de cuentas que muchas personas comprueban por separado. Un nodo completo es un ordenador que verifica que las operaciones cumplen las reglas: que las firmas son válidas y que nadie gasta dos veces las mismas monedas. Los mineros proponen nuevos bloques; cada nodo comprueba por su cuenta que respeten las reglas. No hay un ordenador central cuya caída apague el sistema.
Si un nodo se detiene, otros pueden seguir comprobando y transmitiendo operaciones. Los bitcoins se reflejan en ese registro compartido, que no desaparece porque se estropee una de sus copias. Y un atacante no obtiene permiso para gastar bitcoins ajenos por conseguir que un programa se cierre. Esa separación entre participantes limita el alcance de un fallo individual.
La protección tiene un límite: independencia no significa inmunidad. Muchos nodos utilizan el mismo software y pueden compartir vulnerabilidades. Si numerosos equipos resultaran afectados a la vez, habría interrupciones y servicios perjudicados. La resistencia de Bitcoin también depende de corregir errores y de que sus operadores actualicen. Esta es la consecuencia práctica de cómo funciona la red, no una garantía de riesgo cero.
La IA también está cambiando la respuesta de seguridad. El 22 de octubre, Bitcoin Core aprobó acelerar la publicación de correcciones y avisos para fallos fáciles de descubrir, incluidos los que puede detectar una IA. La razón: mantenerlos ocultos protege menos si otro investigador o atacante puede encontrarlos por su cuenta.
A fecha de esta revisión, los tres avisos no documentan ataques en curso ni robos derivados de estos fallos. Eso no demuestra que nunca hayan sido explotados. Quien gestione un nodo debe instalar una versión corregida y con mantenimiento; 29.5 incluye los parches, pero la rama 29 ya ha llegado al final de su soporte. En configuraciones antiguas, las excepciones del tercer fallo requieren atención adicional.
Para quien simplemente posee BTC, estos avisos no aportan motivos para trasladar sus monedas por este incidente. Lo ocurrido muestra vulnerabilidades reales, una herramienta que ayudó a encontrarlas y una respuesta pública para corregirlas. La confianza razonable en Bitcoin se apoya en esa capacidad de revisión y en sus participantes independientes, sin exigir que su software sea infalible.